本文来自微信公众号: 斯凯碎碎侃 ,作者:斯凯
本文属于【主权焦虑】系列连载·承接前文:美债、国际资本迁徙、英伟达产业资本博弈等内容
前几天一个做出海的朋友问我:他把欧洲用户的数据存在法兰克福的AWS机房里,算不算安全?
我说,从技术上说,安全。从法律上说,不一定。
他愣了一下,问为什么。我说,因为那份数据的管辖权,可能不在德国,也不在中国,而在美国。
他更愣了。这不是科幻,这是2018年美国《云法案》确立的规则:只要数据由美国企业掌控,无论服务器物理位置在法兰克福、都柏林还是新加坡,美国执法机构依法有权调取。
这就是今天这篇文章要讲的事——数据主权。看起来是一个技术问题,实际上是一个法律问题;看起来是一个法律问题,实际上是一个主权问题。
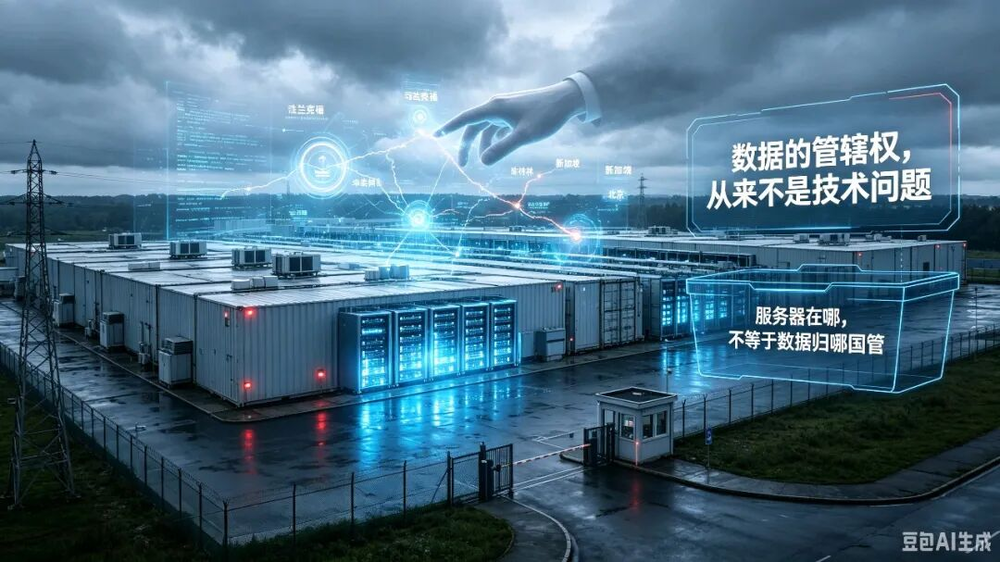
数据的管辖权,从来不是技术问题
很多人的默认认知是:服务器在哪,数据就归哪国管。
你把数据存在德国的机房,那它就受德国法律保护。你把数据存在中国的机房,那就受中国法律管。
这个认知在2018年被美国《云法案》打破了。
《云法案》确立了一条颠覆性的“控制权原则”:只要数据由美国企业掌控,无论服务器物理位置在哪,美国执法机构依法有权调取这份数据。
这意味着什么?意味着哪怕欧洲、亚洲国家把数据存在本土机房,只要服务商是谷歌、微软、亚马逊这类美国企业,数据的管辖权依然存在被域外调取的风险。
你放在法兰克福的AWS机房里,德国法律保护你,但美国法律不这么认为。美国说,这是美国公司的数据,我依法可以调。
这就是数据主权的起点。数字世界没有天然国界——如果数据可以随意跨境流转,本国公民信息、产业核心数据、政府敏感资料,随时会落入他国司法管辖范围。
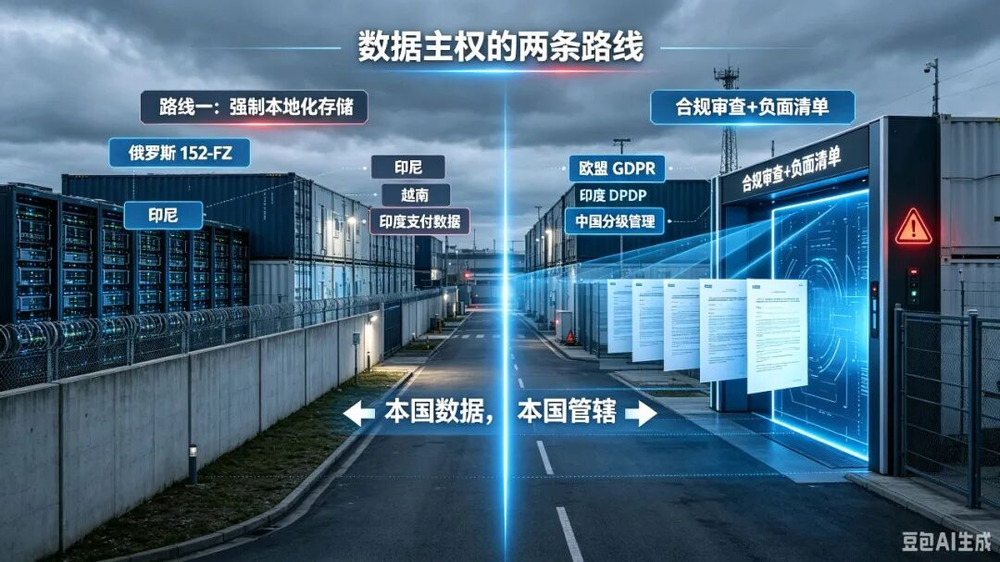
各国怎么应对?两条路线
意识到这个问题之后,全球各国开始行动。但策略并不完全一样,大体分成两条路线。
路线一:强制本地化存储
这条路线的逻辑最简单粗暴:重要数据,必须放在本国服务器上。
俄罗斯是典型代表。依据152-FZ联邦法律,2025年7月起进一步强化执行:公民个人数据,在第一次收集、存储、处理环节,必须放在俄罗斯境内服务器;数据想要跨境传输,必须提前向监管机构履行通知义务。早年LinkedIn就因为不遵守本地化要求,在俄境内被封禁。
印尼、越南也采用类似模式,针对金融、身份、电信等敏感数据,强制境内存储。
路线二:合规审查+负面清单
这条路线的逻辑更灵活:不要求所有数据必须存在本国,但数据出境必须过一道“主权闸门”。
欧盟依靠GDPR与《数据法案》建立规则。著名的Schrems II判例直接宣判:单纯把数据交给美国云服务商,本身就存在不可控的域外调取风险。欧盟不要求所有数据必须存在欧洲,但数据出境必须完成充分性认定,不满足条件就禁止跨境传输。
2026年9月3日,西班牙抛出一份草案:处理公共、国家安全相关数据的数据中心,数据和元数据必须留存于欧盟境内,第三国主体访问要受到严格管控。
印度《数字个人数据保护法》(DPDP)2025年底正式落地,2026年进入分阶段实施。印度采用黑名单模式:大部分数据可以出境,仅针对高风险国家与特定敏感数据做限制。早在2018年,印度央行就已经强制支付交易数据必须本地化存储。
中国采取分级管理思路,区分普通数据、重要数据、核心数据。关键信息基础设施运营者、重要数据出境,需要开展安全评估。2026年更新的《汽车数据出境安全指引》,专门针对智能网联汽车海量的位置、感知数据划定出境红线;同时《反外国不当域外管辖条例》落地,专门应对境外不合理的长臂管辖。
沙特阿拉伯同样在推进,政府公务数据必须托管在本国境内,敏感数据由国家数据管理机构管控。
一句话总结:有的国家直接要求“服务器放国内”;有的国家允许数据出境,但要过主权国家设立的合规闸门。底层目标完全一致——本国的数据,管辖权不能交由他国法律体系决定。
为什么资本不愿意,但主权不让步?
全球化黄金时代,资本拥有很高的优先权。
跨国云厂商、互联网企业可以自由在全球挑选最便宜、性能最好的机房,数据无国界流转,这是全球数字经济的底层逻辑。
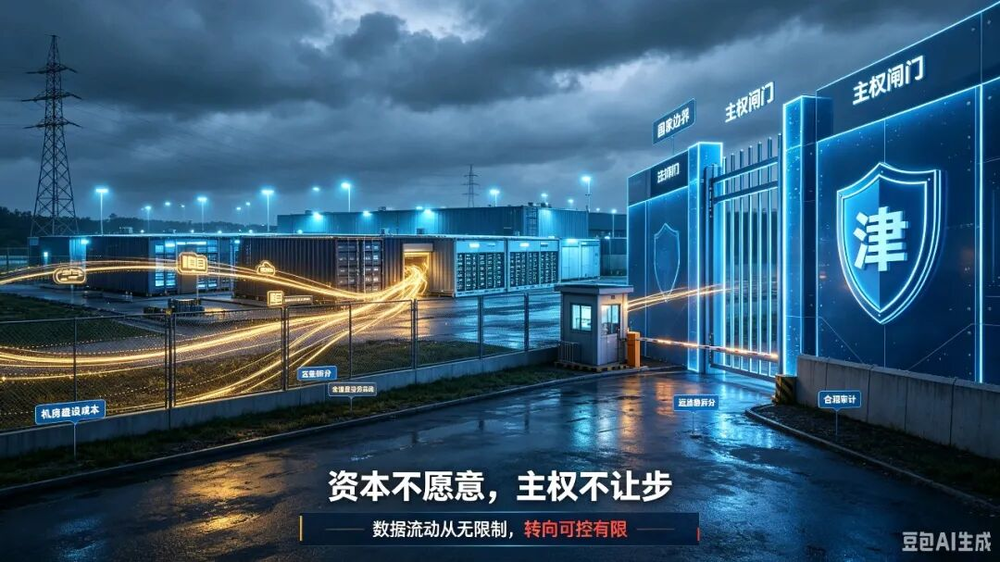
对跨国科技巨头而言,数据本地化是巨大的成本负担:要在不同国家单独建设机房、拆分数据集群、搭建多区域运维团队,大幅抬升全球业务的运营成本。
资本天然偏好无边界的数据自由流动。
但现在,国家主权安全的权重,已经压过资本的便利诉求。资本可以搭建全球云网络,但不能绕过一国主权,随意带走这个国家的核心数据。
这和主权焦虑系列的前几篇完美呼应:
·金融层面:各国把海外黄金搬回国,规避资产被冻结的管辖权风险;
·产业层面:美国警惕英伟达这类巨型资本,防止资本权力侵蚀国家监管主权;
·数字层面:各国把核心数据留在本国,规避数据被他国长臂调取的管辖权风险。
本质是同一种主权焦虑:全球化的旧基础设施,自带他国司法管辖权风险,主权国家正在主动降低这种依赖。
代价是什么?主权防御不是没有成本
我们不能单方面美化这套规则。
数据本地化与跨境管控,天然存在代价。企业合规成本上升,跨国科研、跨境商业数据协作门槛抬升,一定程度上会降低全球数据要素自由流动的效率。
学术界一直存在争论:过度的本地化规则,会不会割裂全球数字市场,形成数字壁垒。
主权国家正在做的,不是彻底切断跨境数据流动,而是从无限制自由流动,变成可控的有限流动。不是关上大门,而是装上主权管控的闸门。在安全底线之上,保留开放空间。
这跟你有什么关系?
你可能会问:我又不做跨境业务,数据主权跟我有什么关系?
关系比你想象的大。
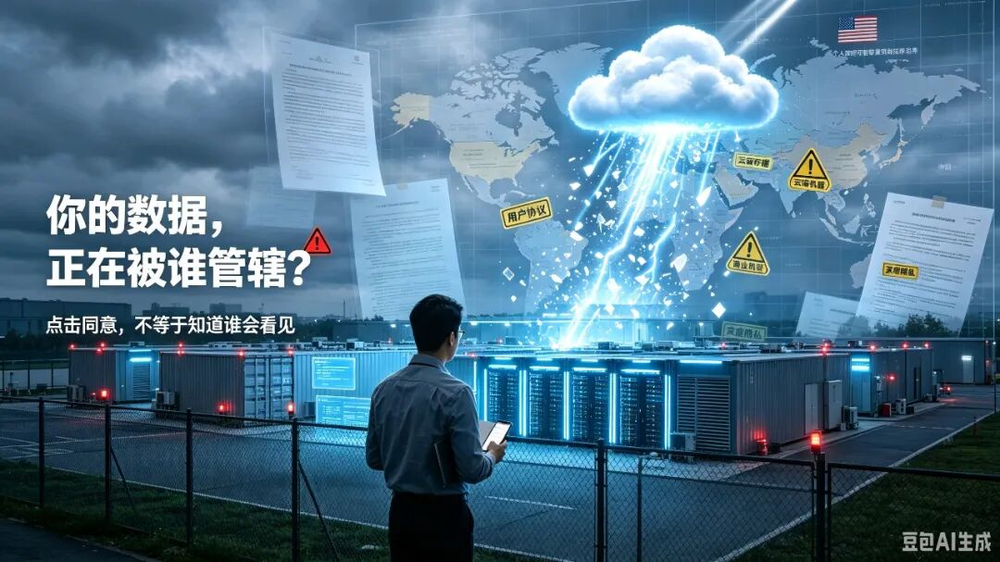
如果你在用ChatGPT、Google Drive、iCloud、Notion、Slack——你的数据可能正在跨越你从未意识到的法律边界。你存在云端的照片、文档、聊天记录,可能同时受多国法律管辖。当你点击“同意用户协议”的时候,你可能已经在法律上把自己的数据交给了不止一个国家。当你的云端备忘录里存着商业机密或家庭隐私时,你其实已经默认签署了一份‘跨国数据共享协议’。
数据主权不只是国家的事,它最终会变成“你的数据被谁看、被哪国法律管”的事。
如果你是一家出海企业的法务或数据合规负责人,这件事更直接:你的数据架构设计,不再只是技术选择,而是法律选择。你选择把数据放在哪里,就等于选择了它受哪国法律管辖。
工业时代,大国争夺领土、航道、石油矿产。
金融时代,争夺货币、清算网络、储备资产。
数字时代,争夺数据管辖权、云基础设施。
美国靠《云法案》向外输出数字管辖权;其余国家用本地化、数据出境评估、反长臂管辖条例构筑防御。
这和各国搭建独立跨境支付网络、储备资产迁回本土,属于同一套底层逻辑:降低对不受本国主权掌控的海外基础设施的依赖。
旧全球化默认资本、商品、数据自由优先。而当下的时代转向:主权安全,正在成为所有跨国要素流动的前置条件。
如果说石油是工业时代的权力,数据是数字时代的权力。你觉得未来,全球互联网会走向更多互通,还是会分裂成多个受主权管控的数字域?欢迎留言。